

☕ RANSOMWARE MORNING BRIEF — UỐNG CAFE & ĐỌC TIN 👿
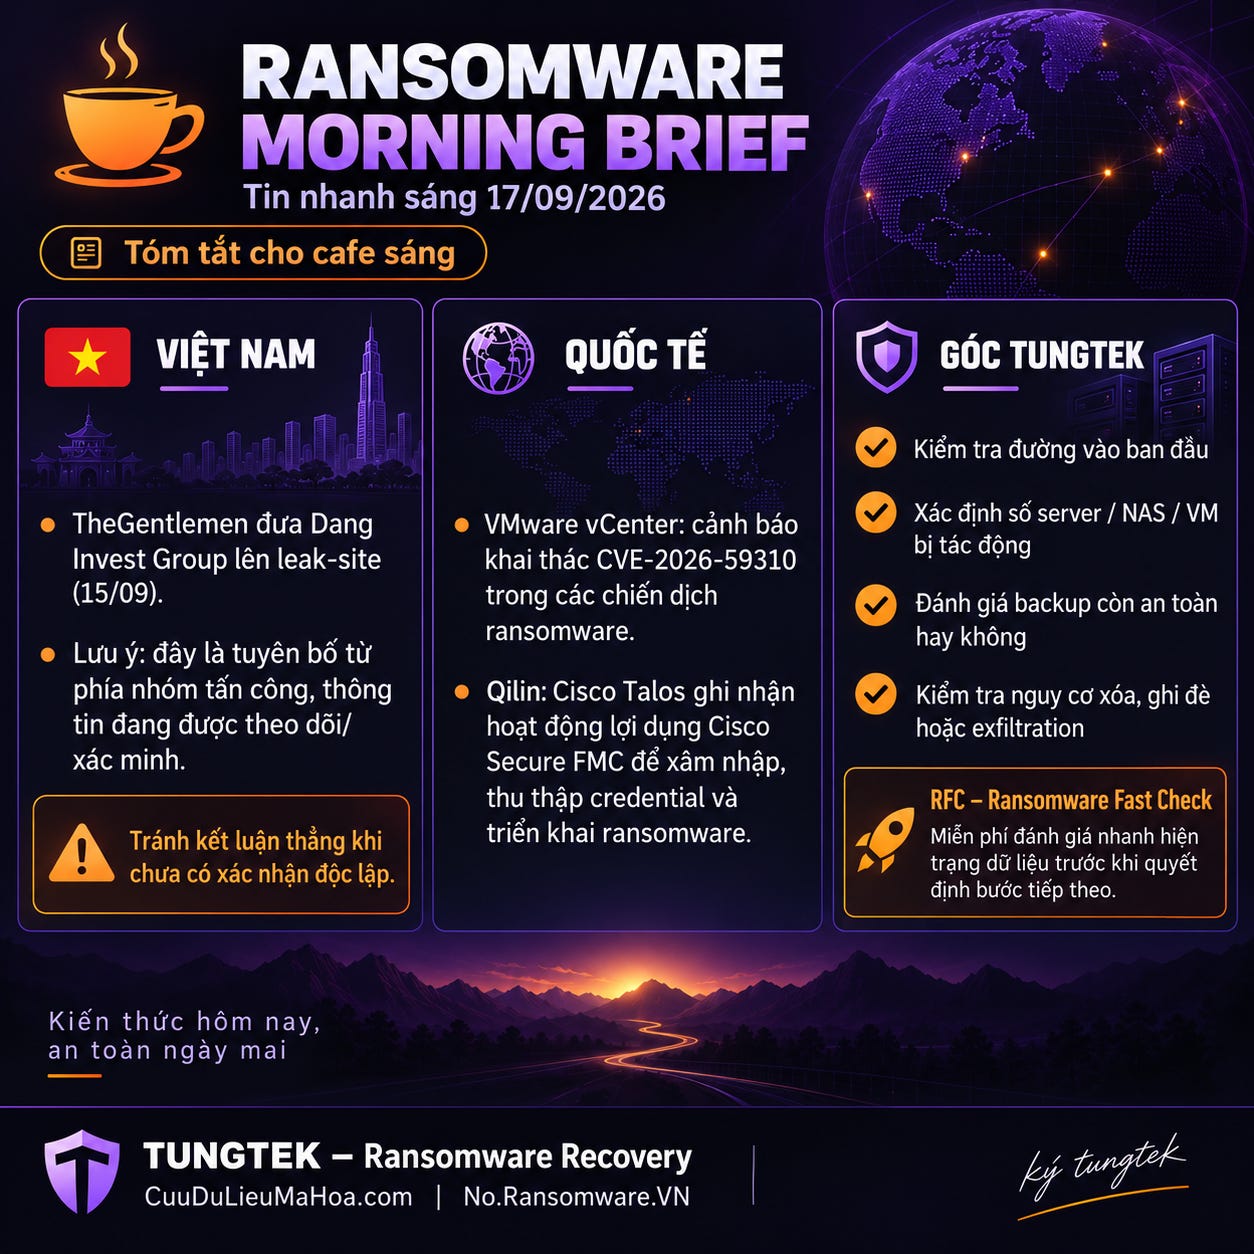
Sáng 17/09/2026, TUNGTEK điểm nhanh một số diễn biến ransomware đáng chú ý tại Việt Nam và quốc tế.
➖➖➖
🇻🇳 VIỆT NAM: TheGentlemen đưa Dang Invest Group lên leak-site
• Ngày 15/09, nhóm ransomware TheGentlemen tuyên bố tấn công Dang Invest Group và đe dọa công bố dữ liệu.
• Hiện thông tin chủ yếu xuất phát từ phía threat actor và các hệ thống theo dõi ransomware; chưa nên kết luận toàn bộ hệ thống doanh nghiệp đã bị mã hóa nếu chưa có xác nhận hoặc dữ liệu pháp chứng độc lập.
👉 Với các thông tin từ leak-site, TUNGTEK luôn khuyến nghị phân biệt rõ:
“Hacker tuyên bố tấn công” ≠ “Sự cố đã được xác nhận”.
➖➖➖
🔥 VMWARE vCENTER: RANSOMWARE ĐÃ KHAI THÁC CVE-2026-59310
• CISA cảnh báo lỗ hổng nghiêm trọng CVE-2026-59310 trên VMware vCenter đang được sử dụng trong các chiến dịch ransomware.
• Lỗ hổng liên quan vCenter Syslog Server, có khả năng dẫn tới thực thi mã từ xa. Đây là mục tiêu cực kỳ nhạy cảm vì vCenter thường nằm ngay ở tầng quản trị hạ tầng ảo hóa của doanh nghiệp.
⚠️ Nếu doanh nghiệp đang vận hành VMware, đây là hạng mục nên kiểm tra bản vá + hunting dấu hiệu xâm nhập ngay, không chỉ đơn thuần cập nhật rồi xem như hoàn tất.
➖➖➖
👿 QILIN ĐI QUA CISCO FIREWALL MANAGEMENT CENTER
• Cisco ghi nhận các hoạt động khai thác Cisco Secure FMC, trong đó cluster UAT-11988 có chiến thuật phù hợp với hoạt động của Qilin ransomware.
• Sau khi có quyền truy cập, attacker thực hiện reconnaissance, thu thập credential, thiết lập tunnel, lựa chọn endpoint mục tiêu, vô hiệu hóa công cụ bảo mật rồi triển khai ransomware.
👉 Điểm đáng chú ý:
Ransomware ngày nay không bắt đầu ở lúc file đổi đuôi.
Khi người dùng nhìn thấy file bị mã hóa, attacker có thể đã tồn tại trong hệ thống từ trước — lấy tài khoản, dò Active Directory, kiểm tra backup và chuẩn bị đường lui.
➖➖➖
🧿 GÓC NHÌN TỪ TUNGTEK
Với một sự cố ransomware, việc đầu tiên không nhất thiết là hỏi:
❌ “Có tool trích xuất chưa?”
❌ “Hacker đòi bao nhiêu tiền?”
❌ “Có nên mua Key không?”
Mà nên xác định:
• Hacker đã đi vào từ đâu?
• Bao nhiêu Server/NAS/VM bị tác động?
• Backup còn an toàn không?
• Dữ liệu đã bị xóa, ghi đè hay exfiltration chưa?
• File mã hóa còn đủ cấu trúc để Recovery không?
• Việc mua Key từ hacker còn thực sự có ý nghĩa hay không?
👿 TUNGTEK – Ransomware Recovery hỗ trợ RFC – Ransomware Fast Check để đánh giá nhanh hiện trạng dữ liệu trước khi doanh nghiệp quyết định bước xử lý tiếp theo.
RFC miễn phí — ưu tiên đánh giá kỹ thuật trước, quyết định sau.
✅ Không cọc, không thanh toán trước.
✅ Chỉ tính phí khi có dữ liệu dùng được.
✅ Tập trung vào trích xuất dữ liệu mã hóa, không hứa hẹn dựa trên cảm tính.
🌐 CuuDuLieuMaHoa.com
➖➖➖
📅 Thứ Năm, 17/09/2026
#TUNGTEK #Ransomware #RansomwareRecovery #CuuDuLieuMaHoa #NoRansomwareVN #CyberSecurity #ThreatIntelligence #Qilin #VMware #vCenter #CiscoFMC #IncidentResponse #DataRecovery