

Vì sao BlackNevas là vấn đề của cả hạ tầng IT, không riêng dữ liệu?
Khi một doanh nghiệp bị ransomware, thiệt hại dễ thấy nhất là file không thể mở. Nhưng nguy cơ nghiêm trọng hơn có thể nằm ở phụ thuộc hạ tầng: một máy chủ SQL ngừng hoạt động ảnh hưởng ERP; một datastore của VMware lỗi khiến nhiều máy ảo dừng; một NAS chứa chia sẻ nội bộ bị mã hóa làm hàng chục phòng ban mất khả năng vận hành.
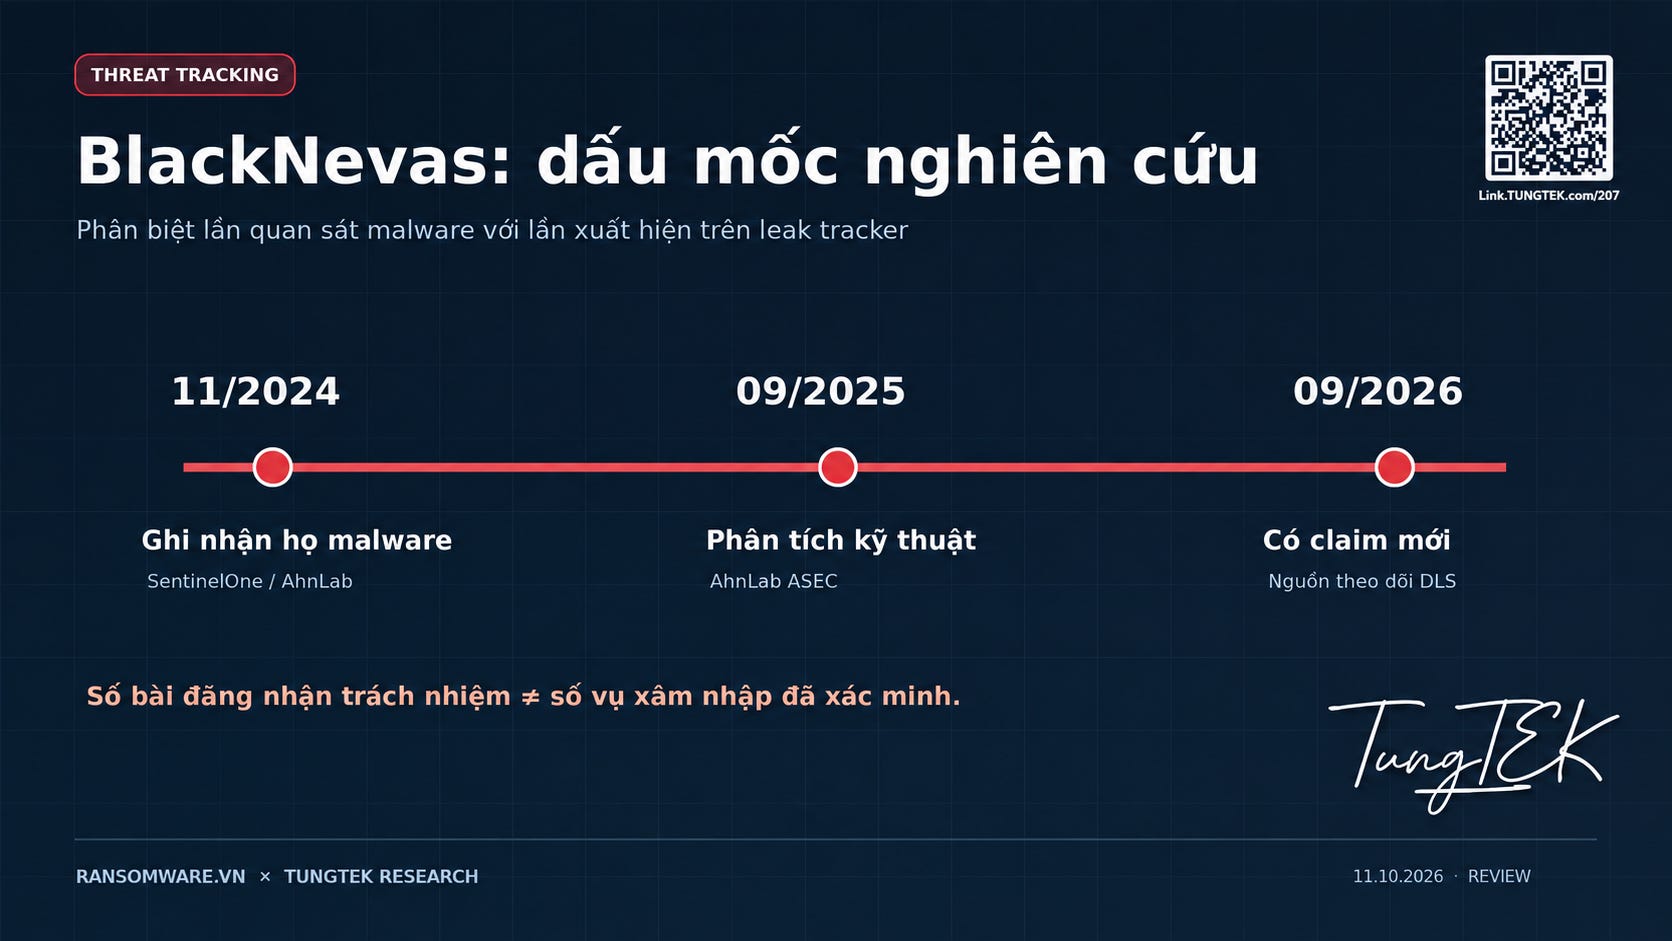
BlackNevas, còn được gọi là Trial Recovery, là họ ransomware có quan hệ mã nguồn/kỹ thuật với Trigona, được mô tả trong nghiên cứu của AhnLab và SentinelOne. Các biến thể từng được quan sát có thể tác động đến Windows, Linux và một số nền tảng NAS, ESXi. Vì vậy, chỉ quét máy trạm mà không rà soát hạ tầng lưu trữ và hệ thống quyền truy cập có thể để sót vùng rủi ro. [S1][S2]
1. Rủi ro chuỗi phụ thuộc trong doanh nghiệp
Domain/Identity — Tài khoản, quyền truy cập và điều hành hệ thống — Cô lập quyền quản trị, điều tra credential và persistence
NAS/Shared Storage — Hồ sơ, dữ liệu dùng chung, snapshot — Bảo vệ cấu trúc storage, snapshot và bản gốc
SQL Server — ERP, kế toán, nghiệp vụ, báo cáo — Bảo toàn MDF/LDF, backup/log chain; kiểm tra integrity
VMware ESXi / VM — Nhiều dịch vụ ngừng đồng thời — Bảo toàn VMFS/datastore, snapshot, metadata, file VMDK
Backup — Mất đường lui nếu bản sao cũng bị mã hóa — Kiểm tra khả năng truy cập và kiểm định restore trên mạng sạch
Bảng này là ma trận tác động hạ tầng tham khảo, không phải kết luận BlackNevas đã sử dụng cùng một chuỗi tấn công ở mọi vụ việc.
2. Mã hóa từng phần và bẫy của chỉ số “phần trăm còn nguyên”
Trong mẫu AhnLab phân tích, các chế độ được ghi nhận gồm mã hóa khoảng 1% (/fast), khoảng 10% đầu file (mặc định) và mã hóa toàn phần (/full). Tuy nhiên, các chế độ này không thể quy đổi thành tỷ lệ trích xuất thành công; những vùng bị mã hóa có thể chứa cấu trúc thiết yếu của file hoặc ứng dụng. Tùy build khác, hành vi có thể thay đổi. [S1]
Đối với SQL Server, tính nhất quán giữa data pages, transaction logs, allocation structures và metadata là yếu tố quyết định. Với VMware, việc file VMDK còn nhiều byte chưa bị sửa không nói lên khả năng boot và độ tin cậy của guest filesystem. Với NAS, đừng vội chạy repair hay reset storage trước khi chụp ảnh hiện trạng, vì thông tin phân bổ và snapshot có thể là yếu tố để tái dựng dữ liệu.
Nói ngắn gọn: mục tiêu không phải phục hồi số byte lớn nhất, mà là phục hồi được tập dữ liệu nghiệp vụ có thể xác minh.
3. Khung ứng cứu: Contain → Preserve → Assess → Recover → Validate
Contain — Cô lập: Phân vùng mạng, hạn chế quyền remote, bảo vệ hệ thống khác, ưu tiên host chứa các nghiệp vụ cốt lõi. Việc tắt máy cần cân nhắc với khả năng thu thập RAM và tác động vận hành. [S6]
Preserve — Bảo toàn: Thu thập note, log truy cập, log Windows/EDR, bản sao file, snapshot và hiện trạng thiết bị. Có kế hoạch chain of custody và hash trước thử nghiệm; không thực hiện thao tác ghi vào thiết bị nguồn khi chưa có đánh giá.
Assess — Thẩm định: Xác minh danh tính họ malware bằng nhiều dấu hiệu, phân tích nội dung và cấu trúc file, phạm vi tác động, thời điểm sự cố, hệ thống đã truy cập và tình trạng backup. Ghi rõ giả định chưa kiểm chứng trong từng kết luận.
Recover — Phục hồi: Ưu tiên bản sao lưu an toàn; tiếp tục các phiên bản/snapshot còn hợp lệ. Khi các nguồn này không đáp ứng, đánh giá kỹ thuật trích xuất dữ liệu từ những vùng còn nguyên trên bản sao lưu trữ. Không hứa khả năng khôi phục nếu thiếu thử nghiệm.
Validate — Kiểm định: Kiểm tra tính toàn vẹn SQL, phần mềm ERP, phân quyền, các dịch vụ liên quan, ứng dụng chạy trong VM và tính nhất quán dữ liệu; chỉ đưa hệ thống trở lại production trên môi trường đã được làm sạch.
4. Bảo vệ doanh nghiệp sau sự cố
Chiến lược phù hợp không chỉ là bổ sung một phần mềm antivirus. TUNGTEK khuyến nghị doanh nghiệp xây dựng kế hoạch Digital Resilience gồm phân tách mạng, giới hạn đặc quyền, MFA/giám sát tài khoản, kiểm soát RDP/VPN, backup offline/immutable, kiểm thử restore định kỳ và diễn tập ứng cứu. CISA cũng nhấn mạnh bảo vệ backup và ứng cứu theo checklist. [S6]
Đặc biệt, cần làm rõ RPO (Recovery Point Objective), RTO (Recovery Time Objective), danh sách hệ thống ưu tiên và người có thẩm quyền phê duyệt việc khôi phục. Khi thiếu các quyết định này, một sự cố kỹ thuật dễ trở thành khủng hoảng vận hành kéo dài.
5. TUNGTEK hỗ trợ ở đâu trong chuỗi giá trị?
TUNGTEK – IT & Cloud Services đồng hành ở phần quản trị hạ tầng, backup, kiểm soát an toàn hệ thống và kế hoạch duy trì hoạt động. TRecovery by TUNGTEK tập trung vào Ransomware Fast Check (RFC), phân tích mức độ mã hóa và thẩm định khả năng trích xuất dữ liệu từ hệ thống lưu trữ, cơ sở dữ liệu hoặc máy ảo khi phù hợp.
Mọi phương án đều cần căn cứ trên hiện trạng, dữ liệu mẫu, cấu trúc file và kết quả giám định; chúng tôi không công bố tỷ lệ phục hồi trước khi có cơ sở kỹ thuật.
Nguồn phân tích kỹ thuật chuyên sâu tại Ransomware.VN: https://link.tungtek.com/207
TUNGTEK – IT & Cloud Services ·
https://tungtek.com
TRecovery by TUNGTEK ·
https://cuudulieumahoa.com
Hotline/Zalo: 0963 509 115
🇻🇳 Sự cố dữ liệu? Gọi TUNGTEK.
Checklist nhanh dành cho IT Manager
☐ Danh mục hệ thống trọng yếu, người phụ trách và mức ưu tiên phục hồi.
☐ Sơ đồ quyền truy cập, RDP/VPN và cơ chế giám sát tài khoản quản trị.
☐ Bản backup tách biệt, immutable/offline và lần test restore gần nhất.
☐ Quy trình giữ log, snapshot, image và liên hệ nhóm ứng cứu.
☐ Kế hoạch kiểm thử database/VM/app trên môi trường phục hồi an toàn.
Nguồn nghiên cứu
[S1] AhnLab ASEC: https://asec.ahnlab.com/en/90080/
[S2] SentinelOne: https://www.sentinelone.com/anthology/blacknevas/
[S6] CISA #StopRansomware: https://www.cisa.gov/stopransomware/ransomware-guide
Bài viết về tình báo và quản trị rủi ro, không công bố chi tiết hồ sơ khách hàng chưa được ủy quyền.