

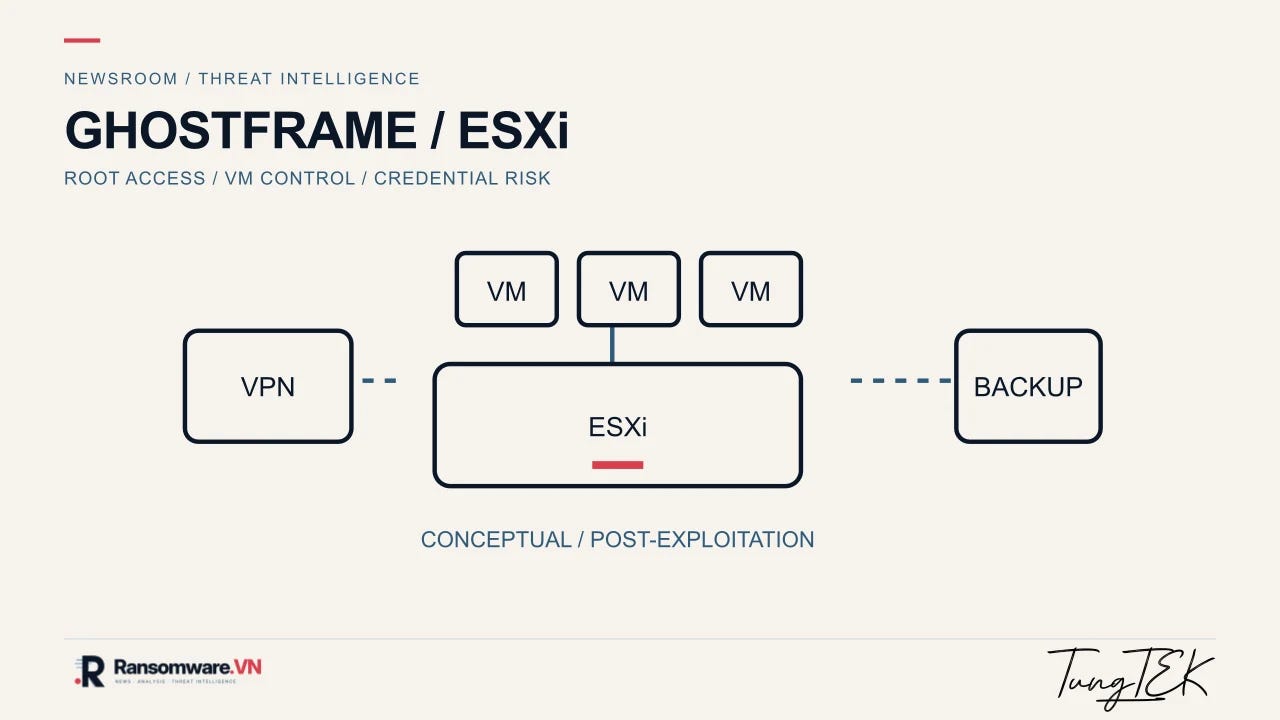
Trong bản tin này, TEKLab chọn một câu hỏi cho người phụ trách IT: nếu một tài khoản quản trị bị chiếm, tác nhân có thể đi xa đến đâu trong hạ tầng ảo hóa và hệ thống backup?
GhostFrame là chủ đề giúp nhìn rõ câu hỏi ấy. Theo Insikt Group của Recorded Future, framework này hoạt động trên ESXi sau khi tác nhân đã có quyền root. Nó cung cấp các khả năng hậu khai thác như quản lý máy ảo, duy trì truy cập và hỗ trợ thu thập thông tin xác thực từ dữ liệu máy ảo Windows.
Điều cần hiểu trước khi hành động
GhostFrame không phải mã lỗ hổng VMware. CVE-2026-0257 được nhắc đến trong cùng bối cảnh là lỗ hổng PAN-OS GlobalProtect của Palo Alto Networks. Đường vào qua VPN và implant hoạt động trên ESXi là các phần khác nhau của một chuỗi xâm nhập có thể xảy ra.
Unit 42 có mô tả hoạt động tiến từ truy cập VPN tới lớp ảo hóa. Điều này không cho phép kết luận rằng mọi sự cố liên quan đến CVE trên đều có GhostFrame, hoặc mọi host có dấu vết GhostFrame đều bị vào bằng cùng một CVE. Khi xử lý một môi trường cụ thể, cần giữ riêng bằng chứng về điểm vào và bằng chứng về hành vi hậu khai thác.
Vì sao chủ doanh nghiệp cũng nên quan tâm?
Nhiều dịch vụ có thể cùng nằm trên một host: xác thực tài khoản, chia sẻ tệp, phần mềm nghiệp vụ và thành phần hỗ trợ backup. Nếu lớp quản trị của host mất an toàn, tác động có thể vượt ra ngoài một máy chủ đơn lẻ.
Vì thế, một báo cáo “Windows chưa thấy cảnh báo” chưa trả lời hết câu hỏi. Đội IT còn cần log ESXi, lịch sử tác vụ vCenter, đăng nhập đặc quyền và lưu lượng mạng quản trị. Đây là các góc quan sát bổ sung giúp đánh giá chuyện đã xảy ra bên ngoài hệ điều hành khách.
Việc nên giao cho đội IT trong lần rà soát tới
Vẽ lại đường truy cập. Từ VPN, người dùng và quản trị viên được chạm đến những mạng nào? Muốn quản trị vCenter hoặc ESXi có phải đi qua một điểm truy cập được ghi log không? Một tài khoản bị lộ có thể tiếp cận cả backup hay không?
Kiểm tra thay đổi trên host. Đối chiếu firewall, execInstalledOnly và script khởi động với trạng thái đã phê duyệt. Những dấu vết được báo cáo như /opt/vmhostd-core và thay đổi ở /etc/rc.local.d/local.sh là đầu mối điều tra, cần được xem cùng log và lịch bảo trì. Không kết luận chỉ từ một tên file.
Kiểm tra việc giữ log. Log có được gửi sang hệ thống nằm ngoài host hoặc cụm đang giám sát không? Thời gian có đồng bộ không? Có thể tra lại ai đã tạo snapshot, sửa cấu hình hoặc đăng nhập bằng tài khoản đặc quyền không?
Thử khôi phục một dịch vụ quan trọng. Chọn một bản backup phù hợp, khôi phục trong môi trường kiểm soát và ghi kết quả. Cần biết bản sao có dùng được, dữ liệu đến thời điểm nào và mất bao lâu để đưa ứng dụng hoạt động. Snapshot không thay thế bước kiểm chứng này.
Khi phát hiện dấu hiệu nghi ngờ
Hãy chuyển sang quy trình ứng phó có phối hợp. Ghi nhận host, máy ảo và thời điểm liên quan; bảo toàn log, cấu hình và file nghi vấn trước các thao tác có thể làm mất dấu vết. Đội xử lý cần cân bằng việc thu thập bằng chứng với cô lập đường quản trị và kết nối nguy hiểm.
Nếu domain controller hoặc máy chủ backup ở trong phạm vi ảnh hưởng, cần đánh giá cả thông tin xác thực có nguy cơ bị lộ. Dựng lại một máy ảo từ bản sao sạch vẫn có thể chưa đủ nếu tác nhân còn quyền truy cập hạ tầng. Xử lý nguyên nhân, thay bí mật từ môi trường tin cậy và kiểm chứng nơi phục hồi là những việc cần gắn với nhau.
Các cấu hình như Secure Boot, TPM/attestation và execInstalledOnly nên được áp dụng theo phiên bản và khả năng tương thích. Tài liệu Broadcom nêu rõ giới hạn của execInstalledOnly; không nên dùng tên một tính năng như lời bảo đảm chống ransomware.
Điều đáng mang vào cuộc họp IT tuần này là một yêu cầu cụ thể: chỉ ra đường từ VPN tới lớp ảo hóa, người có quyền ở từng điểm và bản backup nào còn độc lập nếu đường đó bị chiếm. Câu trả lời sẽ hữu ích hơn một xác nhận chung rằng hệ thống “đã có bảo mật”.
Bài phân tích gốc trên Ransomware.VN: GhostFrame và VMware ESXi — TEKLink225
Đọc nguồn: Recorded Future về GhostFrame, Unit 42, advisory PAN-OS, Broadcom.
TEKLab · TEKLink225 · 12/11/2026. Biên tập có AI hỗ trợ từ tài liệu nguồn; các khuyến nghị cần được áp dụng theo môi trường thực tế.