Cybersecurity Letter · TEKLink220 · 31/10/2026
Tôi vẫn nghĩ một trong những cảm giác khó chịu nhất của người làm IT không phải là nhìn thấy thêm một CVE. Chúng ta quen với CVE rồi. Điều khiến tôi lo hơn là nhận ra đồng hồ của người tìm lỗi đang chạy nhanh hơn đồng hồ của đội vận hành.
Tháng 10/2026 cho chúng ta một bức tranh dồn dập: nghiên cứu Chrome vượt sandbox, lỗi runtime PHP, thư viện nén Brotli trong Node.js, các advisory Synology và vụ Binance xác nhận thất thoát 6,3 tỷ USD. Những câu chuyện xuất hiện cạnh nhau đủ để mạng xã hội dựng nên một lời giải thích rất hấp dẫn: AI đã mở van, Internet đang rách hết. Tôi không nghĩ chúng ta nên chấp nhận một lời giải thích đẹp chỉ vì nó khớp với cảm giác sợ hãi.
Câu chuyện thứ nhất: chuỗi khai thác quan trọng hơn một lỗi riêng lẻ
Ngày 27/10, Anthropic mô tả cách mô hình nghiên cứu nội bộ tìm và kết hợp các điểm yếu trong Chrome: V8, một bước vượt vùng cô lập, CacheStorage và cuối cùng là use-after-free liên quan FedCM. Bản demo có thể khiến Chrome trên macOS chạy Calculator ngoài sandbox từ nội dung trang web. Không phải một nút thần kỳ; đó là một chuỗi tương tác giữa nhiều biện pháp phòng vệ và nhiều lỗi phần mềm.
Điều này buộc chúng ta nghĩ lại về cách xếp hạng ưu tiên. Một lỗ hổng có điểm số cao chưa chắc nguy hiểm nhất với doanh nghiệp; hai lỗi tưởng không liên quan có thể tạo thành một lộ trình tấn công đáng lo hơn nhiều. Công việc của người phòng thủ không còn chỉ là đặt CVE vào bảng Excel, mà là kiểm tra đường đi từ bề mặt Internet đến tài sản quan trọng.
Nguồn: Anthropic research.
Câu chuyện thứ hai: sự phụ thuộc vô hình
Ngày 21/10, PHP phải vá hai lỗi nghiêm trọng có thể dẫn tới RCE. Cũng ngày đó, Node.js cập nhật lỗi Brotli liên quan đến thao tác bộ nhớ ngoài giới hạn. Đây là loại tin mà bộ phận kinh doanh ít khi chú ý, vì trên bản đồ hệ thống không có ô nào tên “Brotli decoder” to bằng ô “CRM” hay “Website chính”.
Nhưng phần mềm hiện đại được tạo từ những lớp phụ thuộc chồng lên nhau. Một thư viện nén nhỏ có thể hiện diện trong nhiều dịch vụ, thiết bị và sản phẩm. Một runtime phổ biến có thể nằm trong các package NAS mà người dùng không nghĩ đến. Synology sau đó xác định danh sách package PHP phụ thuộc cần cập nhật, đồng thời làm rõ thành phần PHP nội bộ DSM không có bề mặt truy cập ngoài theo thiết kế.
Không có inventory và SBOM, chúng ta sẽ không biết mình phải sửa cái gì. Không có diễn tập, chúng ta không biết nếu patch gây lỗi thì bao lâu để quay về trạng thái ổn định.
Nguồn: PHP, Node.js, Synology.
Câu chuyện thứ ba: một sự cố lớn không tự chứng minh nguyên nhân của nó
Binance xác nhận khoảng 6,3 tỷ USD bị đánh cắp trong sự cố hot wallet ngày 29/10. Thông báo đầu tiên nhắc khả năng một laptop DevOps bị xâm nhập; bản cập nhật sau nói đã phát hiện thêm điểm xâm nhập. Đây là điều tra đang diễn ra, không phải sơ đồ tấn công được chốt.
Nếu ngay lập tức tuyên bố hacker dùng chính lỗ hổng Chrome kể trên, chúng ta đang điền một chỗ trống bằng một câu chuyện nghe hợp lý. Threat intelligence tốt không làm vậy. Nó đánh dấu rõ ba cột: điều gì được xác nhận, điều gì đang được điều tra và điều gì chỉ là giả thuyết.
Nguồn: Binance Update #2.
AI thay đổi tốc độ, nhưng không xóa bỏ trách nhiệm của con người
Trong Cyber Verification Program công bố ngày 06/10, Anthropic ghi nhận đối tác Glasswing đã xác nhận ít nhất 129.000 lỗ hổng trong giai đoạn tháng 4–7, và hoạt động quét mã nguồn mở phát hiện thêm khoảng 5.500. Không được đọc các số liệu này thành “129.000 zero-day đang bị khai thác”. Nhưng chúng là chỉ dấu mạnh rằng khả năng rà soát phần mềm quy mô lớn đang thay đổi.
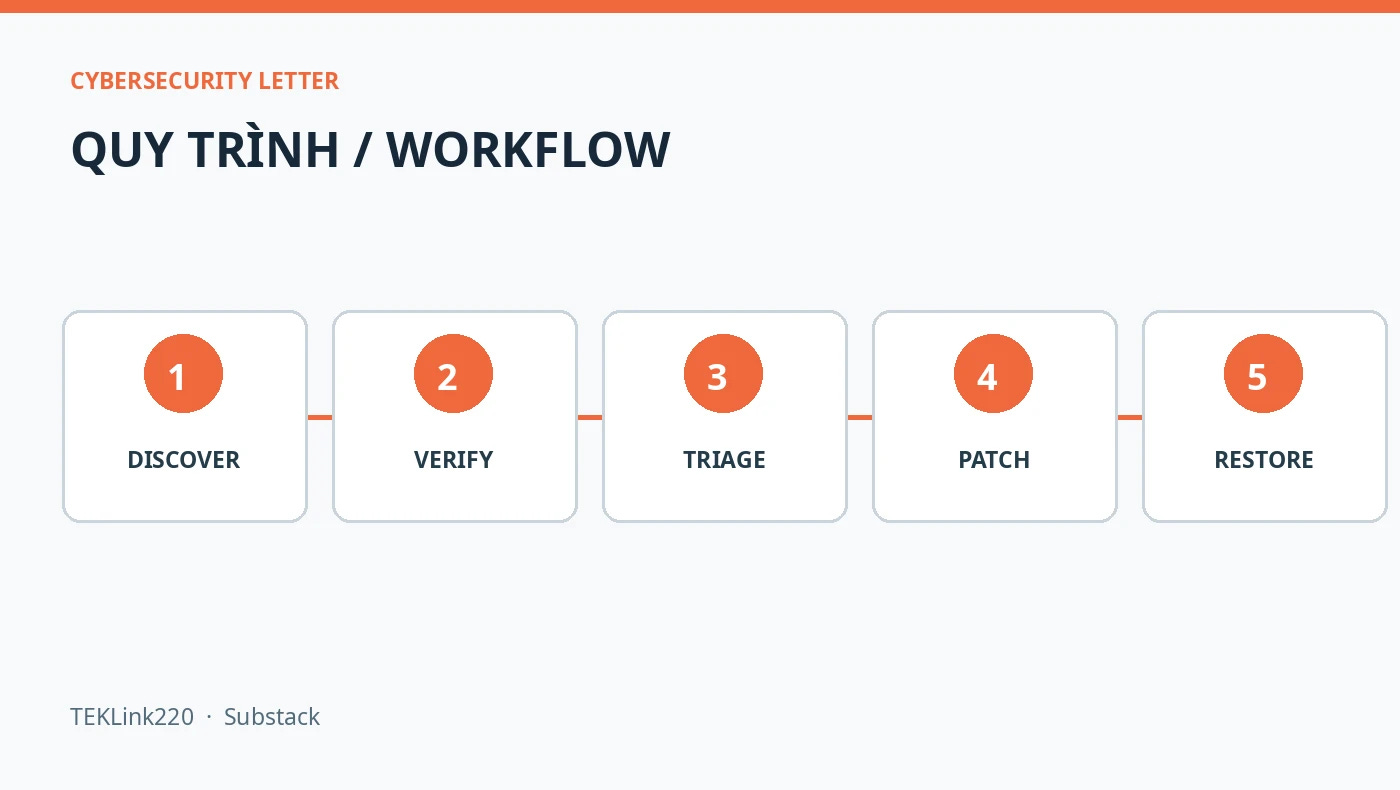
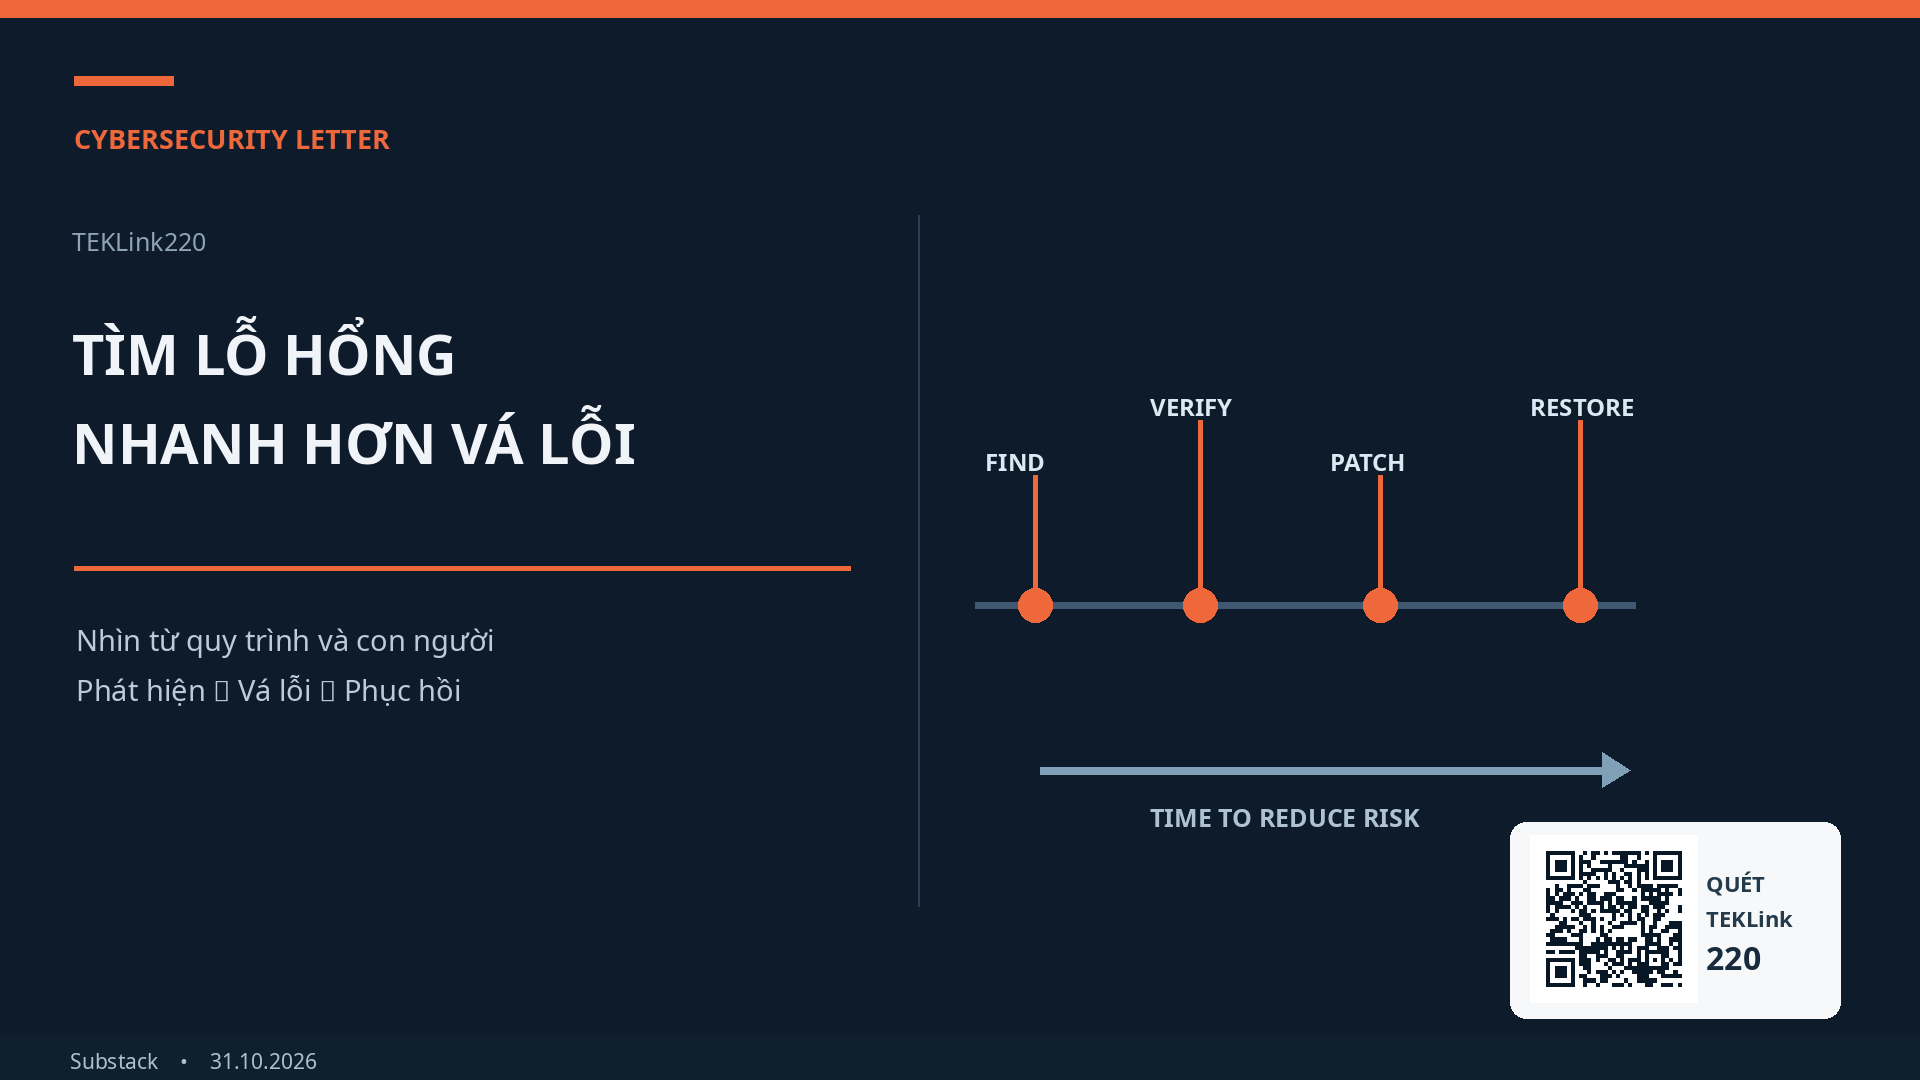
Tốc độ phát hiện chỉ có ích khi đội phòng thủ đủ khả năng biến phát hiện thành giảm rủi ro: xác minh, xếp ưu tiên, sửa, thử nghiệm, triển khai, giám sát và kiểm tra khôi phục. Nếu chỉ tăng tốc độ xuất cảnh báo, chúng ta có thể làm dashboard đỏ rực mà không khiến hạ tầng an toàn hơn.
Nguồn: Anthropic CVP.
Ba thói quen nên thay đổi
Một, đo thời gian giảm rủi ro, không chỉ thời gian phát hiện. Từ lúc có advisory đến khi asset quan trọng được vá hoặc cô lập, tổ chức mất bao lâu?
Hai, xem đặc quyền như một đường tấn công. Máy tính của một người có quyền triển khai code hoặc quản lý khóa quan trọng phải được bảo vệ và phân tách khác máy làm việc thông thường.
Ba, xem restore như một năng lực thường trực. Backup chỉ tồn tại trên giấy cho đến lúc thử khôi phục được một ứng dụng thật, cùng cấu hình, dữ liệu và quyền cần thiết.
Có thể AI làm cho việc tìm lỗ hổng rẻ hơn. Nhưng tổ chức cũng có thể dùng AI để rà soát những gì thuộc quyền mình, điều phối bản vá và xác nhận sự thay đổi. Cuộc đua chưa kết thúc. Chúng ta chỉ vừa nhận ra rằng luật chơi về tốc độ và chuỗi phụ thuộc đã đổi.
Đối chiếu phiên bản ngày 31/10/2026
PHP đã cập nhật gói Windows 8.2.35-1, 8.3.36-1, 8.4.27-1 và 8.5.12-1 ngày 26/10 với Brotli 1.2.1. Hậu tố -1 là bản đóng gói lại; chỉ xem php -v chưa đủ xác nhận thư viện đi kèm. Khuyến cáo PHP ngày 23/10 về session upload progress áp dụng cho một tổ hợp cấu hình và mã ứng dụng bất thường; cần đọc đúng điều kiện trong advisory. Node.js đã có 24.22.2 và 26.13.0 LTS ngày 28/10; các mốc vá 21/10 là lịch sử. Nguồn: PHP News Archive.
Bài thuộc tuyến nghiên cứu TEKLink220. Xem tài liệu tổng hợp và nguồn gốc tại TEKLink220.